PHPの脆弱性(PHP2Shell)で自分のサイトは大丈夫?危険度別の影響と今やること【2026年10月】
結論から言うと、影響が出るかは「サーバーの借り方」と「PHPの版」で決まります。共用のレンタルサーバーはサーバー会社が対応済みのところが多く、VPSやクラウドは自分で直さないと穴が開いたままです。危険度別に、放っておくとどうなるか、今やることをまとめました。
2026年10月21日、WordPress や EC-CUBE などたくさんのサイトの土台になっている「PHP」に、外からサーバーを乗っ取られるおそれのある重大な欠陥(脆弱性)が公表されました。見つけたセキュリティ会社は「PHP2Shell」と名前を付けています。
「うちのサイトは大丈夫なのか」「何をすればいいのか」を知りたい方のために、この記事では結論を先に置き、サイトの種類ごとの危険度と、放っておくとどうなるか、今やることを順に説明します。専門の知識が無くても、上から読めば自分のサイトがどこに当たるか分かるように書いています。
結論:あなたのサイトの危険度は、この表で分かります
自分のサイトがどの行に当たるかを見てください。サーバーの借り方が分からない場合は、次の章で確かめ方を説明しています。
| 危険度 | どんなサイトか | 何が問題か | 今やること |
|---|---|---|---|
| すぐ対応 | VPS・クラウド・自社サーバーで、PHP 8.1 以前(古い EC-CUBE・WordPress など) | PHP の修正版が出ない。誰も直していない | 制作会社に至急相談。応急の設定のうえ、更新か移行 |
| 早めに対応 | VPS・クラウド・自社サーバーで、PHP 8.2 以上 | 更新すれば直るが、更新しない限り穴が開いたまま | PHP を修正版(8.2.35 など)に更新 |
| 計画して対応 | 共用のレンタルサーバーで、古い EC-CUBE・WordPress | 今回の穴はサーバー会社が塞いだが、本体の古い穴と「いずれ動かなくなる」問題が残る | パスワードの変更と点検。更新か移行の計画 |
| 確認だけ | 共用のレンタルサーバーで、新しい版の EC-CUBE・WordPress | ほぼ無い | サーバー会社のお知らせを確認。念のためパスワードを変更 |
| 対応不要 | Shopify・BASE・Wix・STORES、PHP を使わない作りのサイト | 無い | 何もしなくてよい |
どの危険度でも、修正の前に入られていた場合は別の対応が要ります。これは「サーバーが直しても安心できない4つの理由」で説明します。
自分のサイトがどれに当たるか、確かめる方法
確かめるのは「サーバーの借り方」と「PHP の版」の2つです。
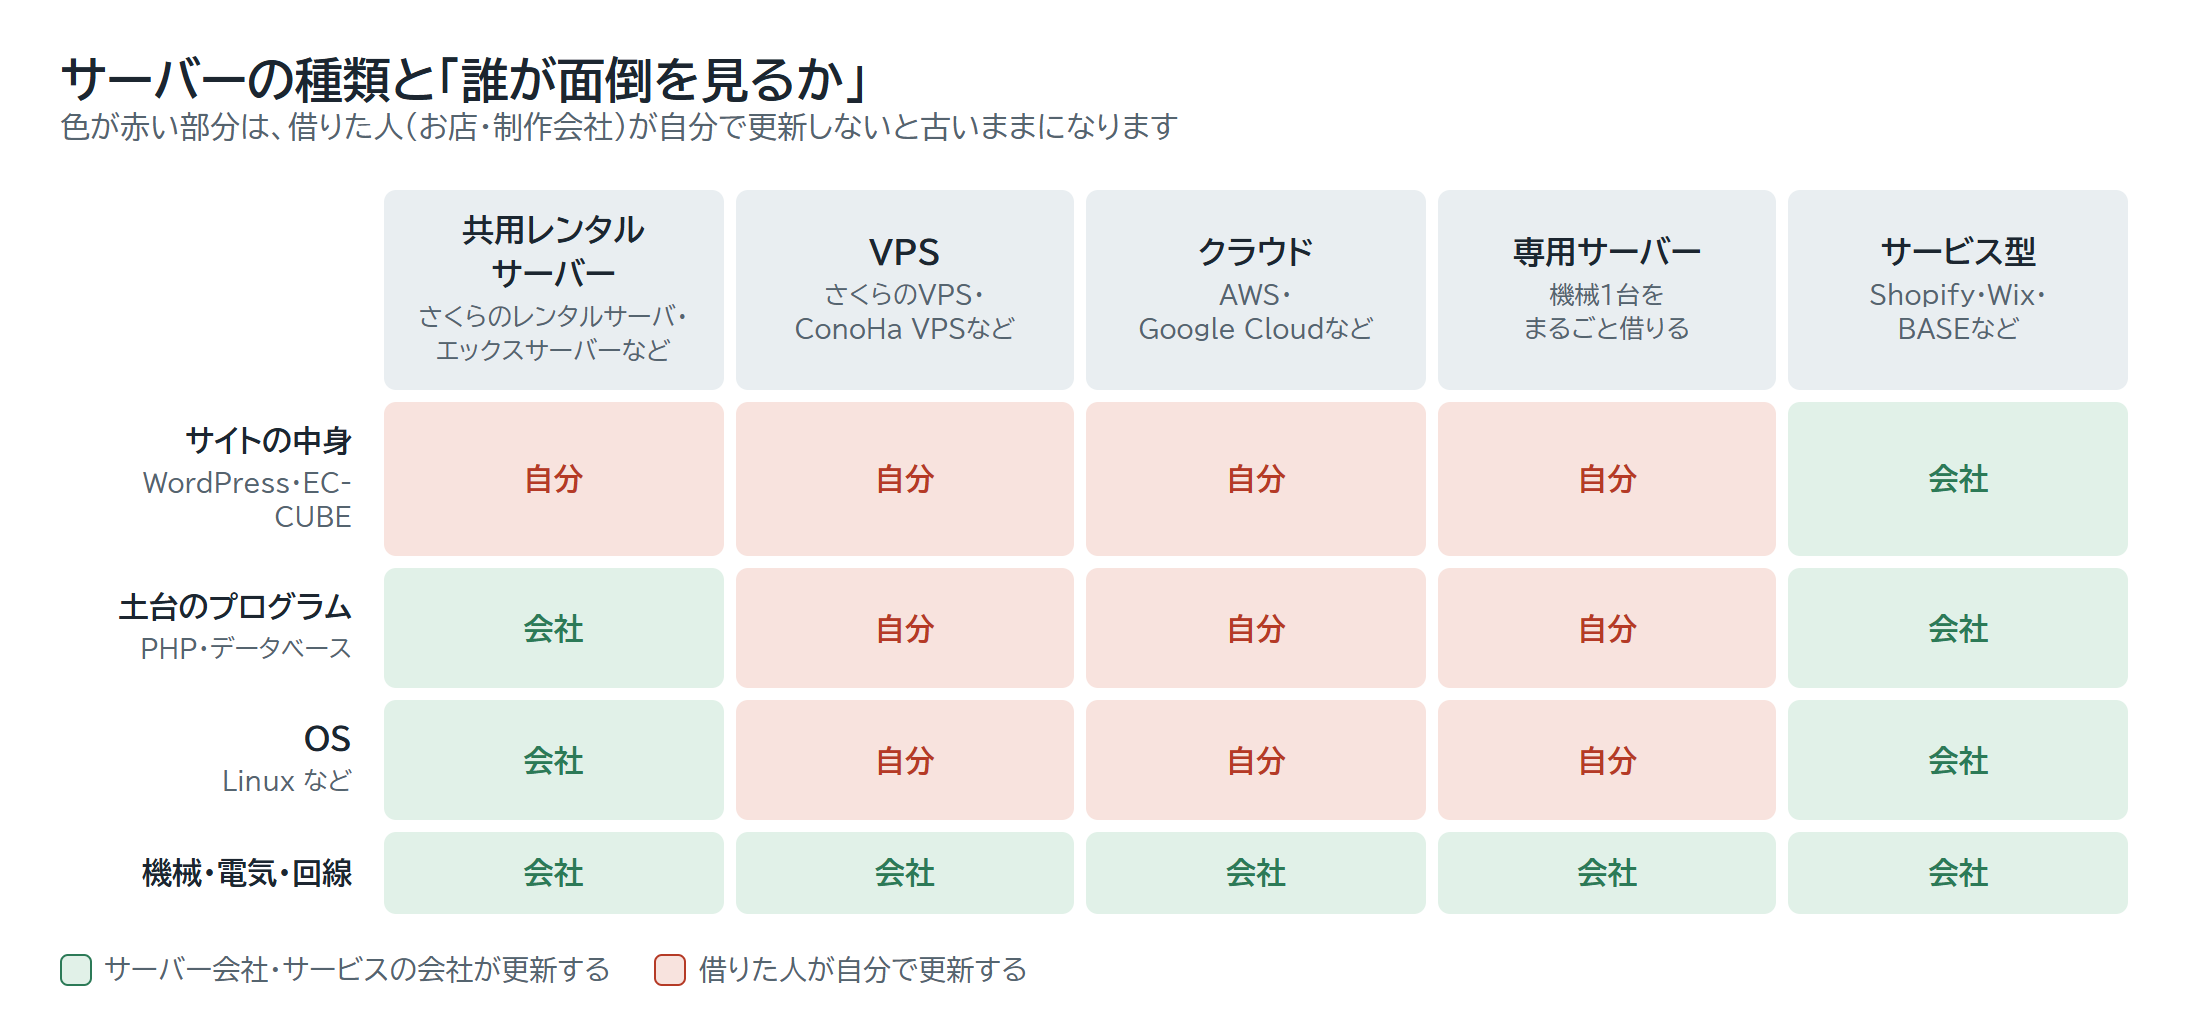
サーバーの借り方を確かめる
一番早いのは、毎月(または毎年)の請求書や契約のメールを見ることです。
- 「さくらのレンタルサーバ」「エックスサーバー」「ロリポップ」「ConoHa WING」のような名前なら、共用のレンタルサーバーです
- 「さくらの VPS」「ConoHa VPS」「Xserver VPS」のように「VPS」が付いていれば VPS です
- 「AWS(Amazon Web Services)」「Google Cloud」「Azure」から請求が来ていれば クラウド です
- Shopify・BASE・Wix・STORES に毎月払っているなら、サービス型です
同じ会社でも、レンタルサーバーと VPS の両方を売っているので、会社の名前だけで決めないでください。違いは「レンタルサーバー・VPS・クラウドの違い」で詳しく説明しています。
PHP の版を確かめる
- WordPress の場合: 管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」に、PHP のバージョンが出ています
- EC-CUBE 4 の場合: 管理画面の「設定」→「システム設定」→「システム情報」に、EC-CUBE と PHP のバージョンが出ています
管理画面に入れない、制作会社に任せているという場合は、次の2つをそのまま聞いてください。
- 「うちのサイトは、共用のレンタルサーバーですか。VPS かクラウドですか」
- 「PHP と、WordPress(または EC-CUBE)のバージョンはいくつですか」
危険度「すぐ対応」:自分で管理するサーバー × 古いPHP
どんなサイトか
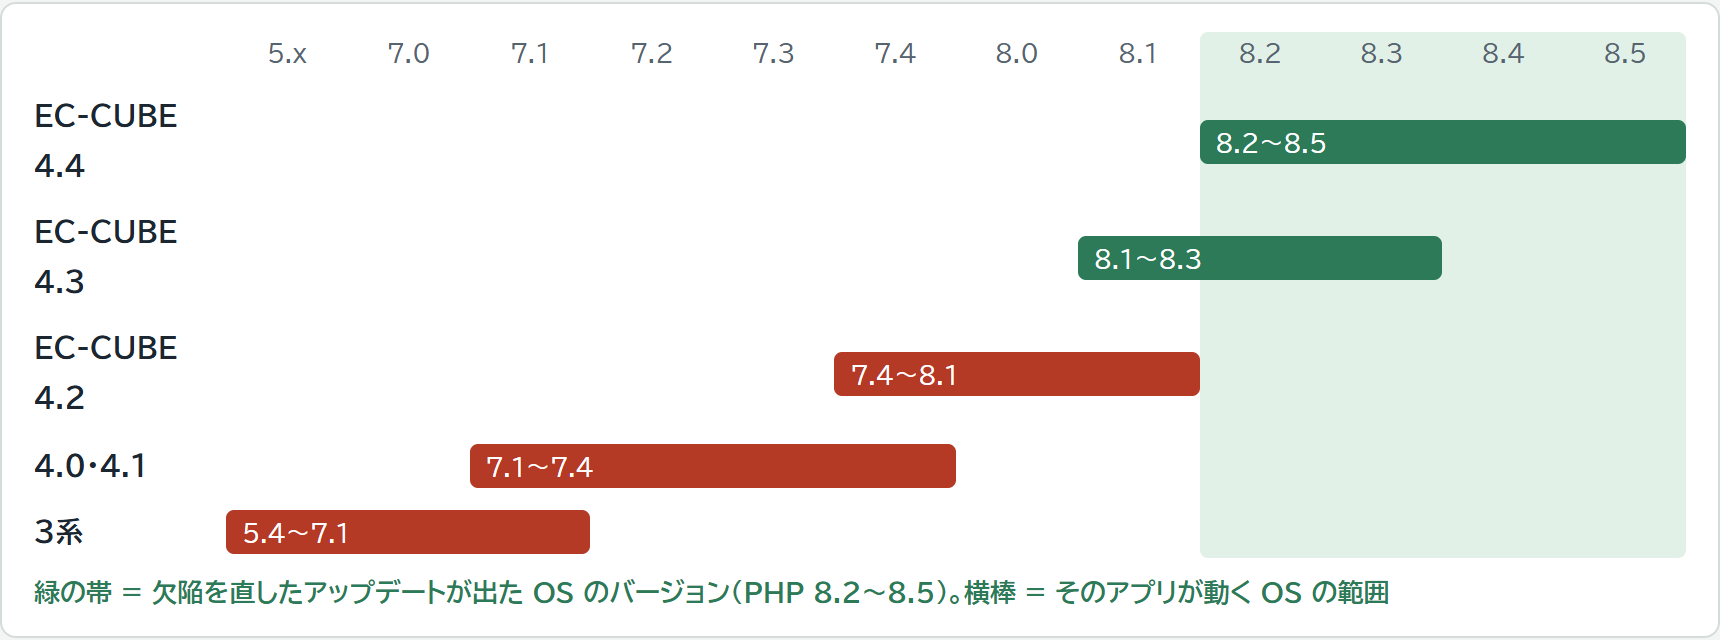
VPS・クラウド・自社のサーバーで動いていて、PHP が 8.1 以前のサイトです。古い EC-CUBE(4.2 以前)は PHP 8.1 までしか動かないので、自分で管理するサーバーに置いた古い通販サイトはほぼここに入ります。制作会社が数年前にサーバーを建て、その後は誰も中を触っていない、という形が一番多いです。
何が問題か
PHP の開発チームが今回の修正版を出したのは 8.2 以上だけで、8.1 以前には出していません(BleepingComputer)。さらに、自分で管理するサーバーは、サーバー会社が代わりに直してくれることもありません。直す人がいないまま、穴が開いている状態です。
放っておくとどうなるか
外から送られた細工した通信だけで、サーバーの上で好きなプログラムを動かされます。お店の会員・注文の情報を持ち出される、ページを書き換えられる、迷惑メールの送信元にされる、といった被害につながります(詳しくは「乗っ取られると、お店に何が起きるのか」)。修正版が出る前から、実際の攻撃が始まっていたことも報告されています。
今やること
- 制作会社(サーバーを管理している人)に、今日のうちに連絡する
- すぐに PHP を上げられない場合は、応急の設定を入れてもらう(EC-CUBE の場合の手順は umebius にまとまっています。ただし応急の設定は不完全で、更新だけが完全な対策です)
- PHP を 8.2 以上に上げる。古い EC-CUBE は PHP と一緒に EC-CUBE も上げる必要があり、改造が多いお店ほど作業が大きくなります。この機会に、Shopify などのサービス型へ移る選択肢も比べてください
- 管理画面・データベース・決済代行のパスワードを全部変え、サイトに見覚えの無いファイルや書き換えが無いか点検する
危険度「早めに対応」:自分で管理するサーバー × 新しいPHP
どんなサイトか
VPS・クラウド・自社のサーバーで、PHP 8.2 以上を使っているサイトです。新しい版の WordPress や EC-CUBE 4.3 以降が入っていることが多いです。
何が問題か
修正版(8.5.12・8.4.27・8.3.36・8.2.35)は出ているので、更新すれば直ります。ただし、自分で管理するサーバーは、誰かが更新の作業をするまで古いままです。更新の担当が決まっていないと、そのまま何週間も放置されがちです。
放っておくとどうなるか
更新するまでは、「すぐ対応」と同じ被害の可能性があります。
今やること
- PHP を修正版に更新し、サーバーの中の PHP の仕組みを再起動する(制作会社か、サーバーの担当者の作業)
- 更新したら、サイトの表示・問い合わせ・注文が普段どおり動くかを確かめる
- 念のため、管理画面・データベースのパスワードを変える
危険度「計画して対応」:レンタルサーバー × 古いEC-CUBE・WordPress
どんなサイトか
共用のレンタルサーバーで、古い EC-CUBE(4.2 以前・3系・2系)や、長く更新していない WordPress を使っているサイトです。
何が問題か
今回の PHP の穴は、サーバー会社が塞いでくれています。さくらインターネットは選べる全部の PHP の版で対応を終え(さくらインターネット)、エックスサーバーは新しい版の対応を終えて古い版にも順に修正を入れています(THREE D PLUS)。
それでも、次の2つが残ります。
- 本体の古い穴: EC-CUBE 4.0・3系・2系は、EC-CUBE そのものの修正も止まっています(CubeCheckup)。PHP とは別の入口が開いたままです
- いずれ動かなくなる: 古い版の PHP は、サーバー会社がいずれ提供をやめます。そのとき、古い PHP でしか動かない EC-CUBE や WordPress は表示できなくなります
放っておくとどうなるか
本体の古い穴から入られれば、今回と同じように情報を抜かれます。また、ある日サーバー会社から「古い PHP の提供を終了します」と案内が来て、急いで直さないとお店を開けられない、ということが起きます。
今やること
- 管理画面・データベース・決済代行のパスワードを変える(直る前に入られていた場合に備えて)
- 見覚えの無いファイル・管理者・ページの書き換えが無いかを点検する
- EC-CUBE・WordPress を新しい版に上げるか、サービス型へ移るかの計画を立てる。古い PHP の提供が終わってからでは慌てることになります
危険度「確認だけ」:レンタルサーバー × 新しい版
どんなサイトか
共用のレンタルサーバーで、新しい版の WordPress や EC-CUBE を使っているサイトです。
今やること
- サーバー会社のお知らせのページで、今回の対応が終わっているかを確かめる
- 念のため、管理画面のパスワードを変える
- WordPress 本体とプラグインの更新を、これまでどおり続ける。今回の件とは関係なく、プラグインの古さが入口になることは多いからです
Shopify・BASE・Wix・STORES のようなサービス型や、PHP を使わない作りのサイトは、仕組みを動かしている会社が対応するので、お店の側の作業はありません。
乗っ取られると、お店に何が起きるのか
「データを預けているのはサーバー会社なのに、なぜ盗まれるのか」と疑問に思う方も多いと思います。お客様の情報はサーバーの中のデータベースに入っていて、それを読み書きしているのはサイトの仕組み(EC-CUBE や WordPress)です。乗っ取った人は、サイトの仕組みと同じ立場で動けるので、データベースを開けて中身を持ち出せます。サーバー会社から見ても、普段の読み書きと区別がつきません。
その結果、お店には次のようなことが起きます。
- お客様の情報が持ち出される: 名前・住所・電話番号・メールアドレス・注文の記録。不正アクセスで漏れた(漏れたおそれがある)場合は、人数に関係なく、個人情報保護委員会への報告とご本人への通知が必要になります(個人情報保護委員会)
- カード番号を抜かれる: 決済の画面を書き換えられ、お客様が入れたカード番号が犯人にも送られる被害です。発覚すると、調査が終わるまでカード決済を止めるよう求められることがあります
- ページを書き換えられる: 偽のお店や怪しい広告に飛ばされるようにされ、Google の検索結果に「このサイトはハッキングされている可能性があります」と出ることがあります
- 迷惑メールの送信元にされる: お店のサーバーから大量の迷惑メールを送られ、普段のメールが相手に届かなくなります
- サーバーを止められる: 不正な使われ方が見つかると、サーバー会社が利用を止めることがあります
どれも、お客様の信用に直接かかわる被害です。
サーバーが直しても安心できない4つの理由
サーバー会社や制作会社が PHP を直したのは、今回の入口が閉じたということです。修正の前に入られていた場合は、次のものが残ります。
- 裏口のファイル: 入った人が、いつでも外から操作できる入口のファイルをサイトのフォルダに置いていれば、PHP が直っても残ります。サーバー会社が直すのは PHP だけで、サイトのフォルダの中までは見ません
- 盗まれたパスワード: サーバーの記憶の中にあったパスワードや鍵を読まれていれば、変えるまで使えてしまいます
- 決済画面の書き換え: カード番号を抜く仕掛けは、見つけて消すまで動き続けます
- サイトの仕組み自体の古い穴: 古い EC-CUBE や WordPress には、PHP とは別の穴が残ります
このため、どの危険度でも「パスワードの総入れ替え」と「見覚えの無いファイル・管理者・書き換えの点検」はやっておく価値があります。
そもそもPHPの脆弱性(PHP2Shell)とは
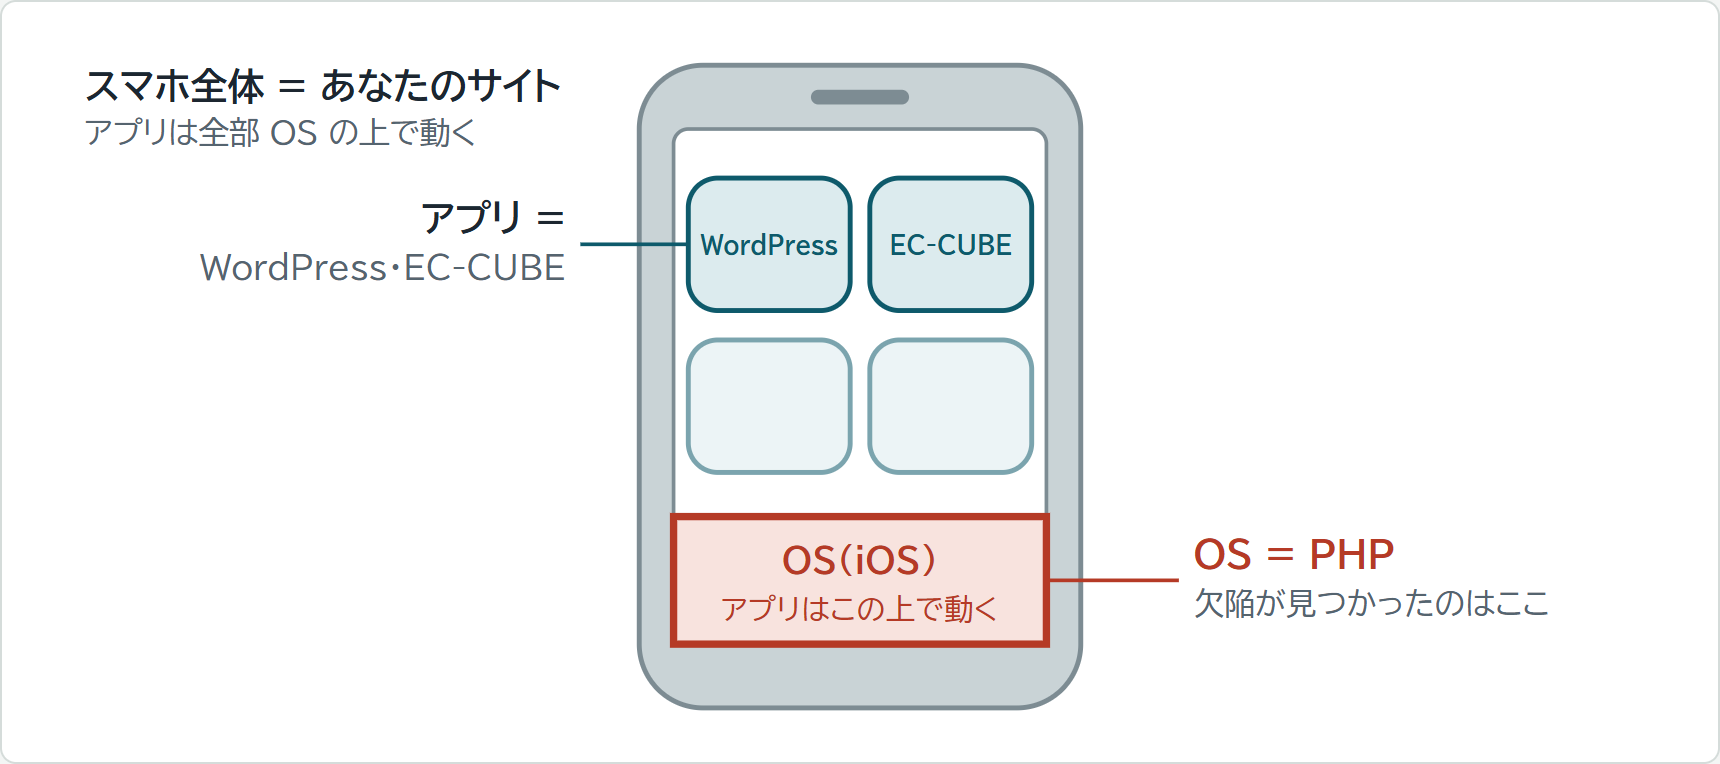
PHP は、ログイン・カート・注文・問い合わせのように、見る人や操作によって中身が変わるページを、その場で組み立てるためのプログラムです。WordPress も EC-CUBE も PHP で書かれていて、PHP が無いと動きません。
スマホにたとえると、PHP は iPhone の iOS のような「OS」、WordPress や EC-CUBE はその上で動く「アプリ」です。今回の欠陥は OS の側にあるので、どのアプリを使っていても影響を受けます。
欠陥を見つけたのは米国のセキュリティ会社 Wiz などで、ログインしていない外部の人が、細工した通信を送るだけでサーバーの上でプログラムを動かせてしまうこと、サーバーの記憶の中にあるパスワードや鍵を読み出される恐れがあることが発表されています(Wiz Research)。PHP 5.4 以降のほとんどの版が対象で、英国やカナダの政府機関も早く更新するよう呼びかけています。
まとめ
- 影響が出るかは「サーバーの借り方」と「PHP の版」で決まります。まず請求書と管理画面で、自分のサイトがどこに当たるかを確かめてください
- 自分で管理するサーバーのサイトは、誰かが直さない限り穴が開いたままです。今日のうちに制作会社に相談してください
- 共用のレンタルサーバーは、サーバー会社の対応を確かめたうえで、パスワードの変更と点検をしておくと安心です
- 古い EC-CUBE や WordPress は、今回の件が片づいても、更新か移行の計画が必要です
LIT STUDIO で作るサイトは、PHP を使わない作り(Next.js)で、サーバーの管理も置き場のサービスの側が引き受けているため、今回の欠陥の影響はありません。ただ、どんな仕組みでも欠陥は見つかるものなので、作ったあとも部品の更新を続けながらサイトを育てていくことが大切です。
自分のサイトがどれに当たるか分からない、古い EC-CUBE をどうするか迷っている、という段階のご相談もお問い合わせから受け付けています。
よくある質問
Q.PHPの脆弱性(PHP2Shell)とは何ですか?
Q.WordPress を最新にすれば大丈夫ですか?
Q.共用のレンタルサーバーなら、何もしなくていいですか?
Q.自分のサイトの PHP のバージョンはどこで分かりますか?
Q.古い EC-CUBE を使っています。どうすればよいですか?
あわせて読む